מבצע Endgame של Europol, שבמסגרתו הושבתה השבוע התשתית של נוזקת StealC ושל נוזקות נוספות, חשף כ־6.4 מיליון פרטי התחברות גנובים של יותר מ־40 אלף קורבנות. הנתון הזה ממחיש את אחת התופעות המרכזיות בפשיעת הסייבר כיום: נוזקות מסוג Infostealer – תוכנות זדוניות שתפקידן אחד בלבד, לאסוף כמה שיותר מידע מהמחשב ולשלוח אותו לתוקפים.
מה זה Infostealer
Infostealer היא נוזקה שנכנסת למחשב, אוספת מידע רגיש ושולחת אותו לשרת של התוקפים – לעיתים בתוך שניות, בלי שהמשתמש ירגיש דבר. רבות מהן נמכרות כ"שירות" (Malware-as-a-Service): המפתחים משכירים את הנוזקה ואת ממשק הניהול שלה לפושעים אחרים, שמפיצים אותה ומוכרים את המידע הגנוב. לפי Microsoft, בין הלקוחות של נוזקה כזאת, Lumma Stealer, היו גם קבוצות כופרה מוכרות.
מה הן גונבות
- סיסמאות ששמורות בדפדפן ובתוכנות שונות.
- עוגיות התחברות (Session cookies) – אלה מאפשרות לתוקף להיכנס לחשבון כאילו הוא כבר מחובר, ולעיתים לעקוף כך גם אימות דו־שלבי.
- ארנקי מטבעות קריפטוגרפיים והרחבות דפדפן של ארנקים.
- קבצים, פרטי מערכת ופרטי כרטיסי אשראי ששמורים בדפדפן.
לפי Europol, החשודים במבצע האחרון מכרו את פרטי הגישה הלאה לשימוש בתקיפות נוספות, ובהן מתקפות כופרה. כך הדבקה אחת של מחשב ביתי או מחשב עבודה יכולה להפוך לנקודת כניסה לארגון שלם.
איך הן מגיעות למחשב
בניתוח של Microsoft על Lumma Stealer מתוארות כמה דרכי הפצה עיקריות, והן אופייניות לנוזקות מהסוג הזה:
- מיילים מתחזים – למשל "אישור הזמנה" או "חשבונית" דחופה שמובילה לאתר מזויף.
- פרסומות זדוניות במנועי חיפוש – מודעה שמופיעה בחיפוש "הורדת Notepad++" או "עדכון Chrome" ומובילה לאתר שמחקה את היצרן.
- תוכנות פרוצות – גרסאות "חינמיות" של תוכנות בתשלום שמגיעות עם נוזקה מובנית.
- ClickFix – דף "אני לא רובוט" מזויף שמנחה להעתיק פקודה לחלון ההפעלה של Windows ולהריץ אותה.
- נוזקות אחרות שמורידות את ה־Infostealer כשלב נוסף.
סימנים שכדאי לשים לב אליהם
- התראות על כניסה לחשבונות ממקום או ממכשיר לא מוכר.
- הודעות על איפוס סיסמה שלא ביקשתם.
- חשבונות ברשתות החברתיות ששולחים הודעות בלי ידיעתכם.
- הופעה של כתובת הדוא"ל שלכם בשירות Have I Been Pwned אחרי דליפה.
איך להתגונן
- להוריד תוכנות רק מהאתר הרשמי או מחנות האפליקציות, ולא מקישורי פרסומת או מאתרי "תוכנות חינם".
- לעולם לא להדביק ולהריץ פקודות שאתר מבקש מכם להריץ כדי "לאמת" או "לתקן" משהו.
- מנהל סיסמאות במקום שמירת סיסמאות בדפדפן, וסיסמה שונה לכל שירות.
- Passkey או מפתח אבטחה לחשבונות החשובים – הם עמידים יותר לגניבה מסיסמה רגילה וקוד SMS.
- עדכוני מערכת ותוכנת אבטחה פעילה.
- אם יש חשד להדבקה: לנקות את המחשב או להתקין אותו מחדש, ורק אחר כך להחליף סיסמאות ממכשיר נקי, להתנתק מכל המכשירים בחשבונות החשובים ולבדוק פעולות חריגות בחשבון הבנק.
מקורות
- Microsoft Security – Lumma Stealer: Breaking down the delivery techniques and capabilities of a prolific infostealer (21.5.2025)
- Bundeskriminalamt (BKA) – הודעה לעיתונות על מבצע Endgame (12.11.2026, בגרמנית)
- Europol – 6.4 million victim datasets secured in international operation against malware networks
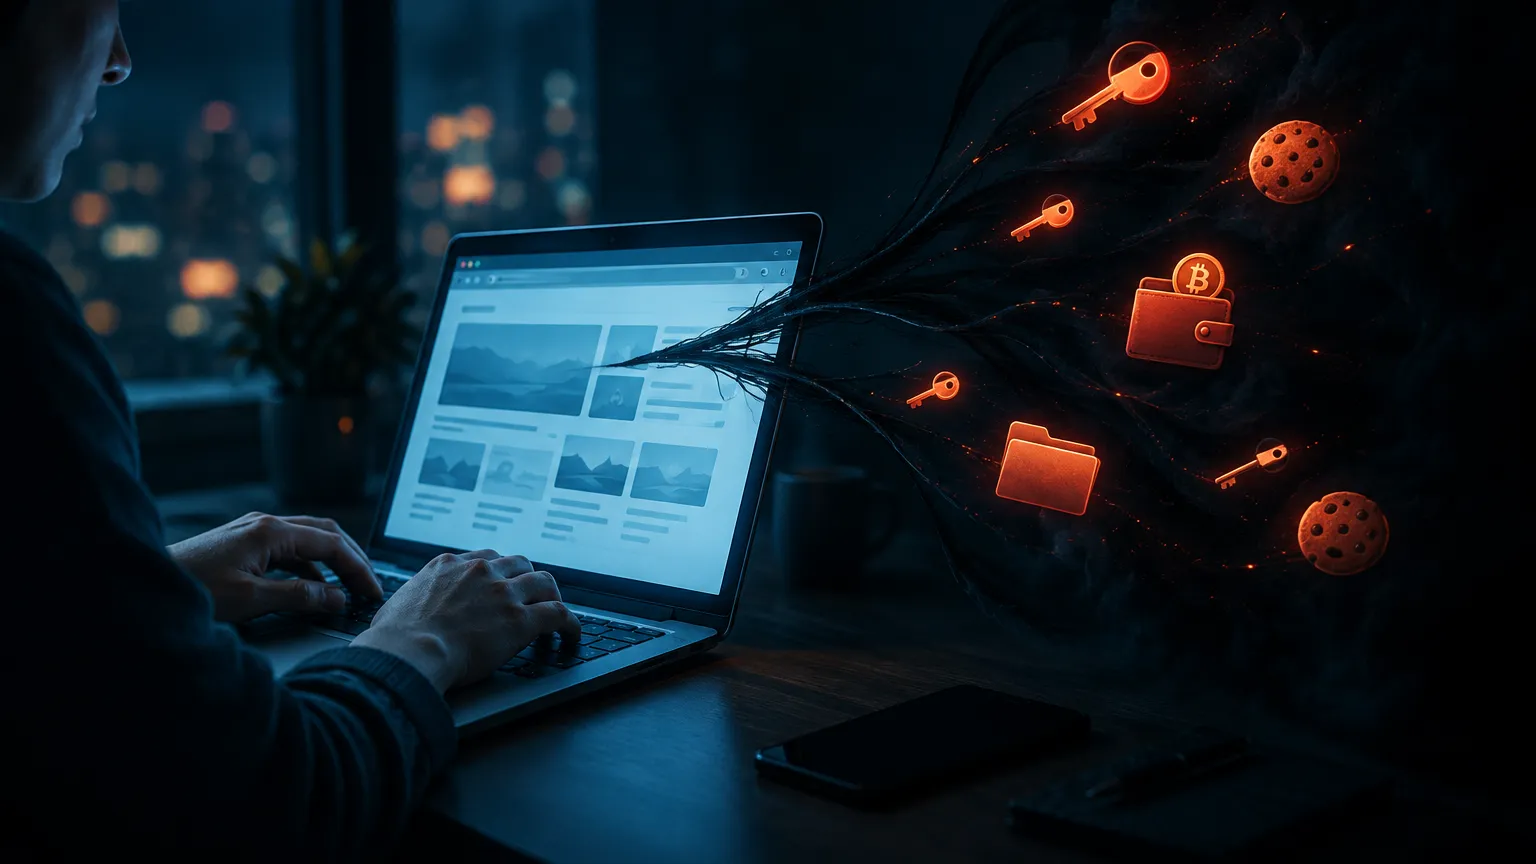
הערת המערכת: תמונת השער נוצרה באמצעות בינה מלאכותית לצורכי המחשה בלבד.