פרטים חדשים על אחת ממתקפות הסייבר הגדולות בתולדות תעשיית הקריפטו: בורסת Binance חשפה כיצד תוקפים, שלפי ה-FBI קשורים לצפון קוריאה, חדרו בהדרגה למערכותיה באמצעות תוכנות זדוניות, ראיונות עבודה פיקטיביים וכלי בינה מלאכותית פנימי — עד שהצליחו לבצע העברות לא מורשות של נכסים דיגיטליים בהיקף של כ-6.34 מיליארד דולר.
לפי Binance, כ-2.85 מיליארד דולר מתוך הנכסים שנפגעו כבר הוקפאו או יורטו. המתקפה לא התרחשה ביום אחד: היא נבנתה במשך חודשים, תוך ניצול שורה של נקודות גישה למחשבי עובדים ולתשתית ארנקי הקריפטו של הבורסה.
כך התגלגלה הפרשה, שלב אחר שלב.
1. יוני 2026: המחשב הראשון שנדבק
מהנדס ב-Binance הוריד גרסה ששונתה בידי התוקפים של תוכנת ההתקנה Homebrew — כלי מוכר לניהול חבילות תוכנה בסביבת פיתוח.
מערך אבטחת המידע של החברה זיהה את האיום, החליף את המחשב שנפגע ודאג לעדכון פרטי ההזדהות. אלא שעד שהאירוע טופל, התוקפים כבר הספיקו לאסוף מידע על המהנדס ועל עמיתיו במחלקה האחראית לארנקי הקריפטו.
2. ספטמבר: ראיון עבודה מזויף שהפך למלכודת
בחודש ספטמבר פנה אדם למהנדס תוכנה אחר ב-Binance, הציג את עצמו כמנהל פרויקטים בחברה חיצונית והציע לו להשתתף בתהליך גיוס לעבודה.
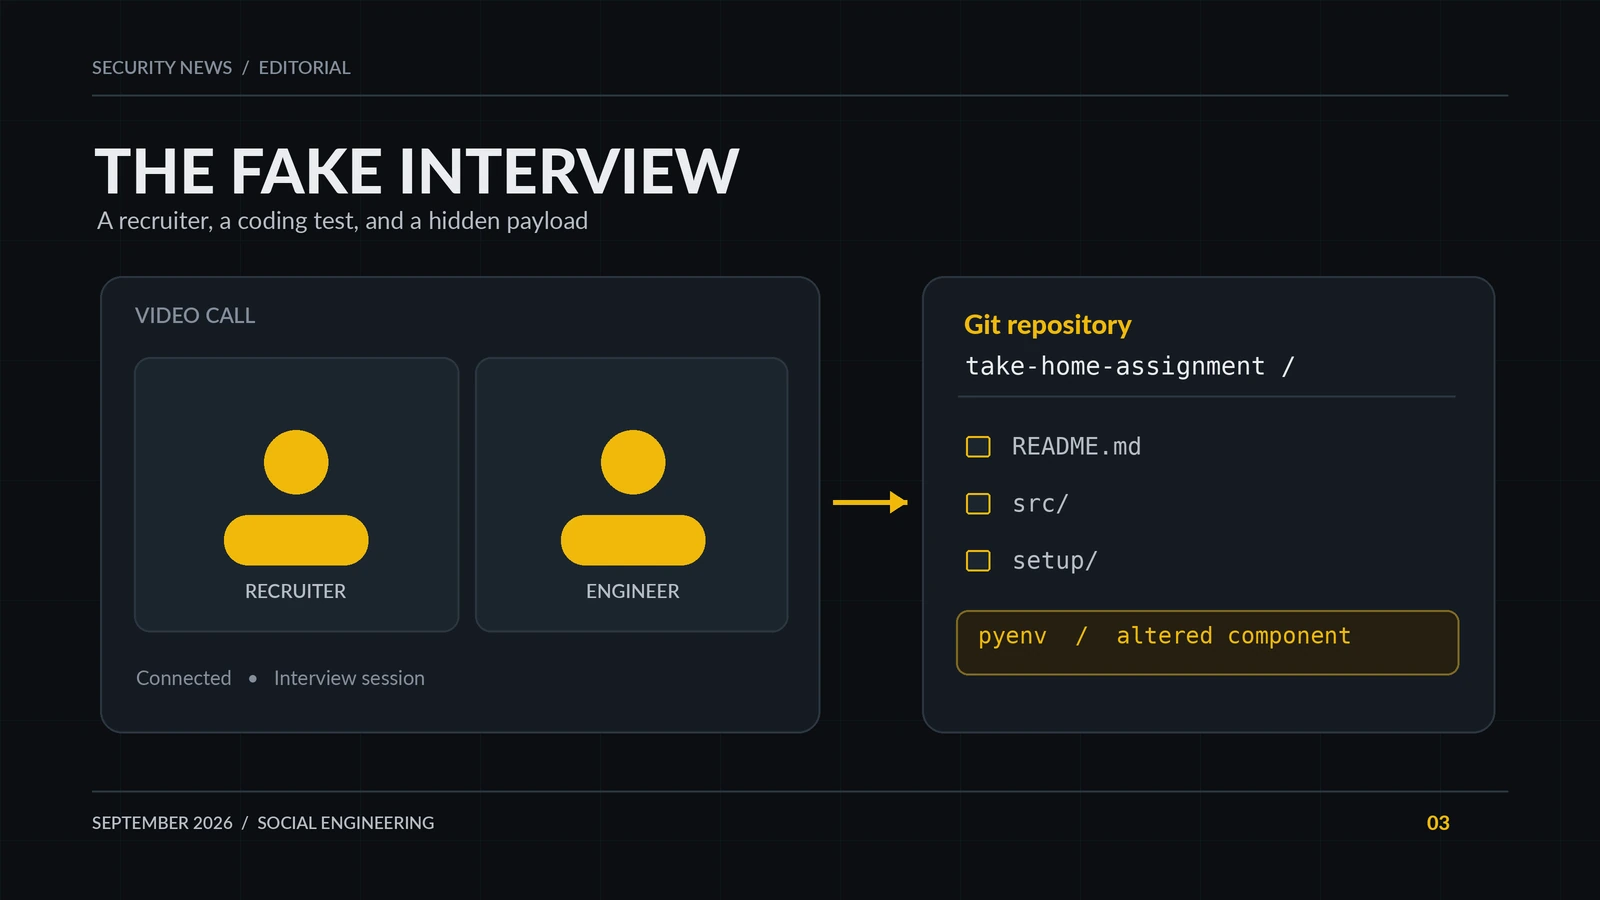
העובד עבר שני ראיונות: תחילה עם מי שהתחזה לנציג משאבי אנוש, ולאחר מכן עם אדם שהציג את עצמו כמנכ"ל החברה. לקראת סיום השיחה השנייה התבקש המהנדס להוריד מטלת בית בדמות פרויקט ממאגר Git.
אלא שבתוך הפרויקט הוטמן קוד זדוני. בעת הגדרת סביבת הפיתוח הוא הופעל, החליף רכיב של כלי ניהול גרסאות Python בשם pyenv, ויצר תקשורת עם שרת הנשלט בידי התוקפים.
לדברי Binance, מנגנוני האנטי־וירוס וההגנה על תחנות הקצה לא זיהו את הקוד הזדוני בשלב זה.
3. 20 באוקטובר: התפשטות המתקפה באמצעות כלי AI פנימי
לאחר שהשיגו גישה למחשב שנדבק בעקבות ראיון העבודה, השתמשו התוקפים בכלי בינה מלאכותית פנימי של Binance כדי להרחיב את אחיזתם ברשת הארגונית.
באמצעות הגישה הזאת הצליחו להשתלט גם על מחשביהם של שני מהנדסים נוספים. באחד המחשבים נמצא אסימון גישה (Token) שהעניק הרשאות לפריסת קונטיינרים בתשתית המשרתת את ארנקי הקריפטו.
ההרשאות האלה היו שלב מכריע: הן אפשרו לתוקפים להתכונן להפעלת קוד בתוך סביבת הארנקים, ולא רק לצפות במידע שנגנב ממחשבי העובדים.
4. 29 באוקטובר: חדירה למערכת החתימה של הארנקים
ב-29 באוקטובר הפעילו התוקפים פרטי הזדהות גנובים, פרסו קונטיינר בתשתית הארגונית והריצו סקריפט זדוני.
כתוצאה מכך הם השיגו גישה בלתי מורשית לשירות הפנימי של Binance האחראי לחתימה על עסקאות קריפטו. דרך שירות זה ניתן היה לאשר העברות נכסים מבלי לעבור בהכרח במסלול הרגיל של בקשות משיכה מהבורסה.
5. 29 באוקטובר: מיליארדי דולרים החלו לצאת מהארנקים
התוקפים החלו להעביר מטבעות דיגיטליים מכתובות שבשליטת Binance לכתובות שבשליטתם.
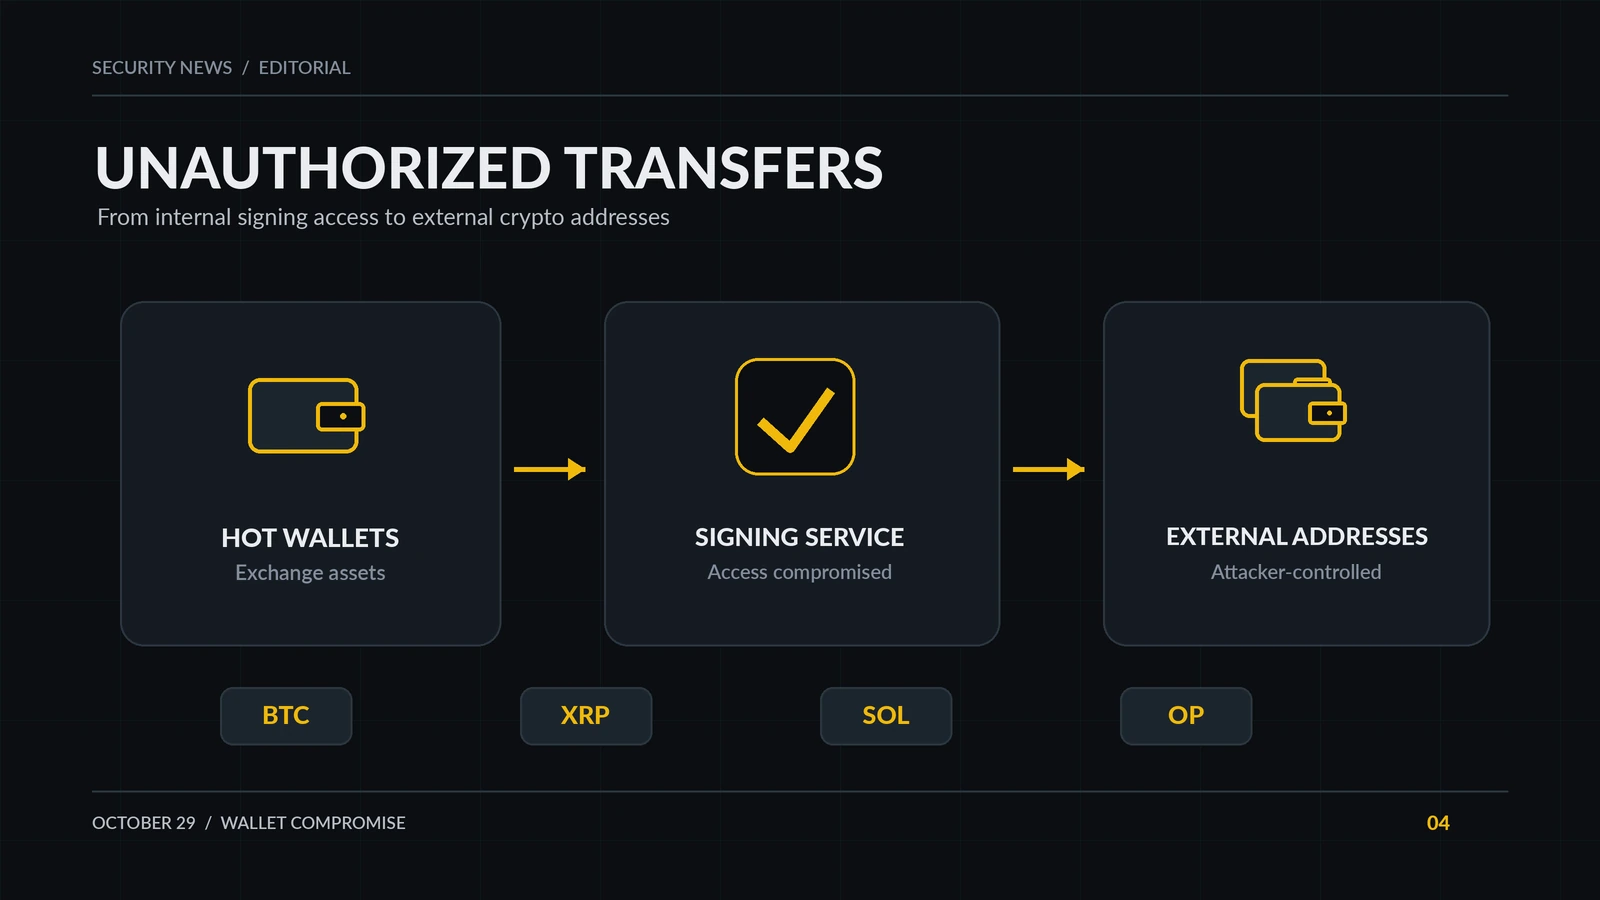
בין הנכסים שהועברו במהלך המתקפה, לפי הפרטים שפורסמו:
- 233.46 מיליון XRP — מחמישה ארנקים חמים של Binance.
- 970,500 SOL — ברשת Solana.
- 44.2 מיליון OP — ברשת Optimism.
- 18,270 BTC — מארנק חם של הבורסה.
Binance זיהתה העברות חריגות והשהתה את משיכת הכספים. אולם הצעד הזה לא עצר מיד את המתקפה.
התוקפים ניצלו גם את מנגנון EIP-7702 של Ethereum, שמאפשר לחשבון להאציל יכולות ביצוע לקוד של חוזה חכם. הם יצרו הרשאות זדוניות שנותרו בתוקף גם לאחר שהחברה עצרה את תהליך המשיכה הרגיל.
בשל מאפייני האבטחה של ארנקי MPC — ארנקים המבוססים על חישוב רב־צדדי ופיצול סמכויות החתימה — נדרש לצוותים זמן נוסף כדי לבטל את ההרשאות ולהפסיק את ההעברות.
6. 30 באוקטובר: עצירת המתקפה ושיקום המערכות
העסקה הבלתי מורשית האחרונה, בהיקף של 2,961.9 ETH, הושלמה ב-29 באוקטובר. כעבור כ-20 דקות ביטלה Binance את ההרשאות הזדוניות שהופעלו באמצעות EIP-7702. לאחר מכן לא זוהו העברות בלתי מורשות נוספות.
בעקבות האירוע בנתה הבורסה מחדש את רכיבי תשתית הארנקים שנפגעו ואת כלי הבינה המלאכותית הפנימי שלה, החליפה מחשבים שנדבקו וביטלה פרטי הזדהות שדלפו לידי התוקפים.
בנוסף, Binance הודיעה כי חיזקה את הבקרה על פעילות הארנקים והוסיפה מנגנונים לזיהוי פעילות חשודה, בין היתר בעזרת בינה מלאכותית.
החקירה עדיין נמשכת, אך התמונה שהתבהרה ממחישה כיצד מתקפת הנדסה חברתית שנראתה בתחילתה כמו ראיון עבודה תמים התפתחה לכדי פגיעה בתשתית פיננסית בקנה מידה חסר תקדים.
מקורות: הכתבה מבוססת על הדיווח המקורי ב-iPhones.ru ועל פרטי התחקיר שפורסמו ב-CoinDesk וב-BleepingComputer. כל התמונות הן אילוסטרציות שנוצרו באמצעות בינה מלאכותית, ואינן תיעוד מצולם של האירוע.