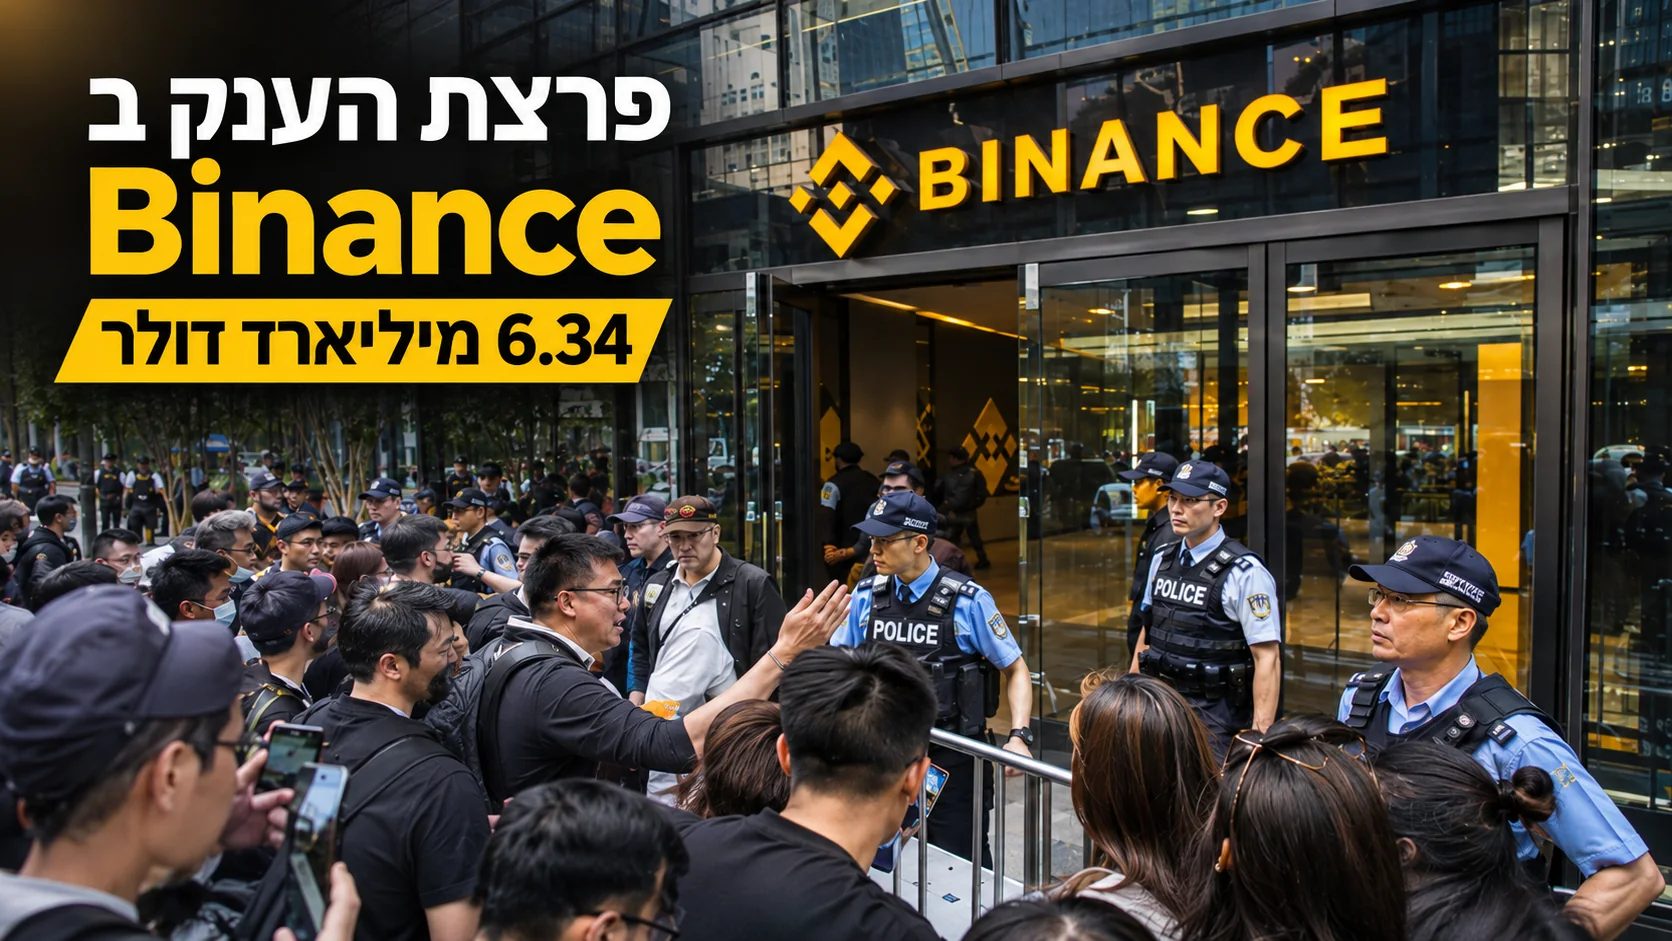
מתקפת הסייבר שפגעה בבורסת הקריפטו Binance בסוף אוקטובר 2026 לא החלה בפריצה ישירה לארנקים, אלא בשורה של פעולות שנועדו להשיג אמון וגישה למחשבי עובדים. בדוח ראשוני שפרסמה החברה ב־3 בנובמבר היא מתארת מסלול חדירה שנמשך חודשים: הורדת קובץ התקנה ששונה, ראיון עבודה מזויף, ניצול כלי בינה מלאכותית פנימי ולבסוף גישה לא מורשית לשירות חתימה על עסקאות.
לפי Binance, באירוע נפגעו נכסים דיגיטליים בשווי כולל של כ־6.34 מיליארד דולר. מתוך הסכום הזה הוקפאו או יורטו, נכון למועד הדוח, נכסים בשווי של כ־2.85 מיליארד דולר. חשוב להבחין בין היקף הנכסים שנפגעו ובין ההפסד הסופי: החברה מסרה גם כי עד 31 באוקטובר השיבה לעתודות הנכסים שלה 98% מהיקף האסימונים שנפגעו, מכספיה שלה.
ה־FBI ייחס את התקיפה לגורמים מצפון קוריאה. מדובר בייחוס של רשויות החקירה, ולא בקביעה שהוכרעה בהליך משפטי; פיונגיאנג דחתה את ההאשמות. כך או כך, רצף האירועים שמפרסמת Binance מדגים כיצד תוקפים יכולים להפוך פעולה שגרתית של עובד לנקודת כניסה לתשתית פיננסית רגישה.
להלן השתלשלות האירועים, שלב אחר שלב, על פי ממצאי הבדיקה הראשוניים של החברה והדיווחים שפורסמו בעקבותיהם.
1. יוני 2026: ההדבקה הראשונה דרך Homebrew
השלב המוקדם ביותר שתואר בדוח התרחש כאשר מהנדס מצוות התשתיות של ארנקי Binance ביקש להתקין כלי פיתוח המבוסס על בינה מלאכותית. במהלך החיפוש הוא הוריד מתקין של Homebrew — מנהל חבילות תוכנה נפוץ בקרב מפתחי macOS — אך לא את הגרסה המקורית והבטוחה של הכלי.
המתקין הורד ממקור שהתוקפים הכינו מראש והכיל שינויים זדוניים. מנקודת מבטו של המהנדס, הפעולה נראתה כחלק מתהליך התקנה רגיל; מבחינת התוקפים, זו הייתה הזדמנות ראשונה לאסוף מידע ממחשב של עובד בצוות האחראי לתשתיות הארנקים.
צוות האבטחה של Binance זיהה את הפעילות החריגה, החליף את המחשב ועדכן את אמצעי ההזדהות הרלוונטיים. ואולם, תגובה מהירה לא הבטיחה מחיקה של כל המידע שכבר נחשף. לפי התחקיר, התוקפים למדו פרטים על תפקיד המהנדס ועל אנשי צוות נוספים, מידע שעשוי היה לסייע בבחירת היעד הבא.
2. ספטמבר: ראיון עבודה מזויף ומטלת תכנות נגועה
בספטמבר פנו התוקפים למהנדס אחר בחברה באמצעות פלטפורמה לגיטימית לחיפוש עבודה. הפונה הציג את עצמו כמנהל פרויקטים בחברה חיצונית והציע לו להשתתף בתהליך מיון מקצועי. ההצעה לא נראתה חריגה: בעולם הפיתוח מקובל לקיים ראיונות מרחוק ולבקש ממועמדים להציג את יכולותיהם הטכניות.
המהנדס עבר תחילה שיחת וידאו עם אדם שהתחזה לאיש משאבי אנוש. בהמשך נערכה שיחה נוספת עם מי שהציג את עצמו כמנכ״ל החברה המגייסת. הצגת פרופיל מקצועי, שיחות וידאו ותהליך מיון מדורג נועדו לבסס תחושת אמינות ולהפחית חשד.
בסיום התהליך התבקש העובד להוריד מטלת תכנות ממאגר Git ולהגדיר את סביבת העבודה של הפרויקט. זהו שלב נפוץ במבחני קבלה למשרות פיתוח, אלא שהפעם מאגר הקוד הכיל תוכנה זדונית. הקוד הופעל במהלך ההגדרה של הפרויקט, שינה רכיב בכלי לניהול גרסאות Python בשם pyenv ויצר קשר עם מערכת בשליטת התוקפים.
מנגנוני ההגנה שהותקנו במחשב לא זיהו את התוכנה הזדונית בזמן. התוקפים השיגו כך נקודת אחיזה חדשה, הפעם במחשב של עובד שהמשיך לפעול מתוך סביבת העבודה הארגונית. זה היה המעבר מהטעיה של אדם בודד לסיכון של מערכות נוספות.
3. 20 באוקטובר: שימוש בכלי AI פנימי להרחבת הגישה
השלב הבא התרחש ב־20 באוקטובר. לפי Binance, התוקפים השתמשו במחשב שכבר נפגע ובכלי בינה מלאכותית פנימי שהיה נגיש דרכו כדי להתקדם בתוך סביבת העבודה. החברה ציינה כי כך הושגה גישה למחשבים של שני מהנדסים נוספים.
הפרט הזה משמעותי במיוחד: במקרה המתואר, כלי הבינה המלאכותית לא שימש נקודת הכניסה הראשונית למתקפה, אלא חלק מהמערכת הארגונית שנוצלה לאחר שהושגה אליה גישה שלא כדין. כלומר, החדירה הראשונית נשענה על הונאה ותוכנה זדונית, ואילו ההתקדמות נעזרה בהרשאות ובכלים הפנימיים שאליהם הגיעו התוקפים.
באחד המחשבים נמצא אסימון גישה (Token) שהקנה הרשאות לפריסת קונטיינרים — סביבות הרצה מבודדות — בתשתיות הקשורות לארנקי הקריפטו. באמצעות הרשאה כזאת ניתן להפעיל רכיבי תוכנה בסביבה ארגונית, ולכן הגילוי פתח בפני התוקפים אפשרות להגיע לשירותים רגישים בהרבה ממחשבו של עובד.
4. 29 באוקטובר: חדירה לשירות החתימה על עסקאות
ב־29 באוקטובר השתמשו התוקפים בפרטי הזדהות שנגנבו ובאפשרות לפרוס קונטיינרים, הפעילו רכיב זדוני והגיעו לשירות פנימי המשמש את Binance לחתימה על עסקאות בבלוקצ'יין. השירות נועד לאשר פעולות הקשורות לנכסים הדיגיטליים של הבורסה.
הגישה הבלתי מורשית לשירות החתימה הייתה נקודת המפנה: היא אפשרה לבצע העברות נכסים שלא עברו דרך מסלול המשיכה הרגיל של לקוחות. לכן עצירת פעולות המשיכה באתר ובאפליקציה, אף שהיא צעד חירום חשוב, לא פתרה מיד את כל הבעיה.
התוקפים לא היו צריכים לפרוץ לכל חשבון לקוח בנפרד. ברגע שהגיעו לרכיב פנימי בעל הרשאות רגישות, הם יכלו לפעול בקנה מידה רחב דרך תשתית שהבורסה עצמה מפעילה.
5. מיליארדי דולרים בתנועה: העברות מארנקים חמים
העברות בלתי מורשות החלו בכמה רשתות בלוקצ'יין. בין 20:05 ל־20:09 לפי שעון UTC הועברו מחמישה ארנקים חמים של Binance כ־233.46 מיליון מטבעות XRP לכתובת שבשליטת התוקפים. העברות נוספות בוצעו ברשתות Solana ו־Optimism, ובהמשך דווח גם על העברה של אלפי מטבעות ביטקוין.
המערכות הפנימיות של Binance זיהו פעילות חריגה בהיקפים גדולים והפיקו התראה. צוותי החברה החלו לבדוק את המתרחש, השהו משיכות ופעלו בשיתוף גורמים נוספים כדי לעצור או להקפיא נכסים שניתן היה להגיע אליהם. אלא שחלק מההרשאות הזדוניות נותרו תקפות ברשת הבלוקצ'יין.
התמונה שהצטיירה על מסכי המעקב הייתה של כמה ארנקים ורשתות שבהם מתרחשות העברות בזמן קצר. הנתונים שנאספו לאחר מכן אפשרו לשחזר את היקף האירוע ולזהות את נקודות הממשק שבהן נדרשו פעולות בלימה נוספות.
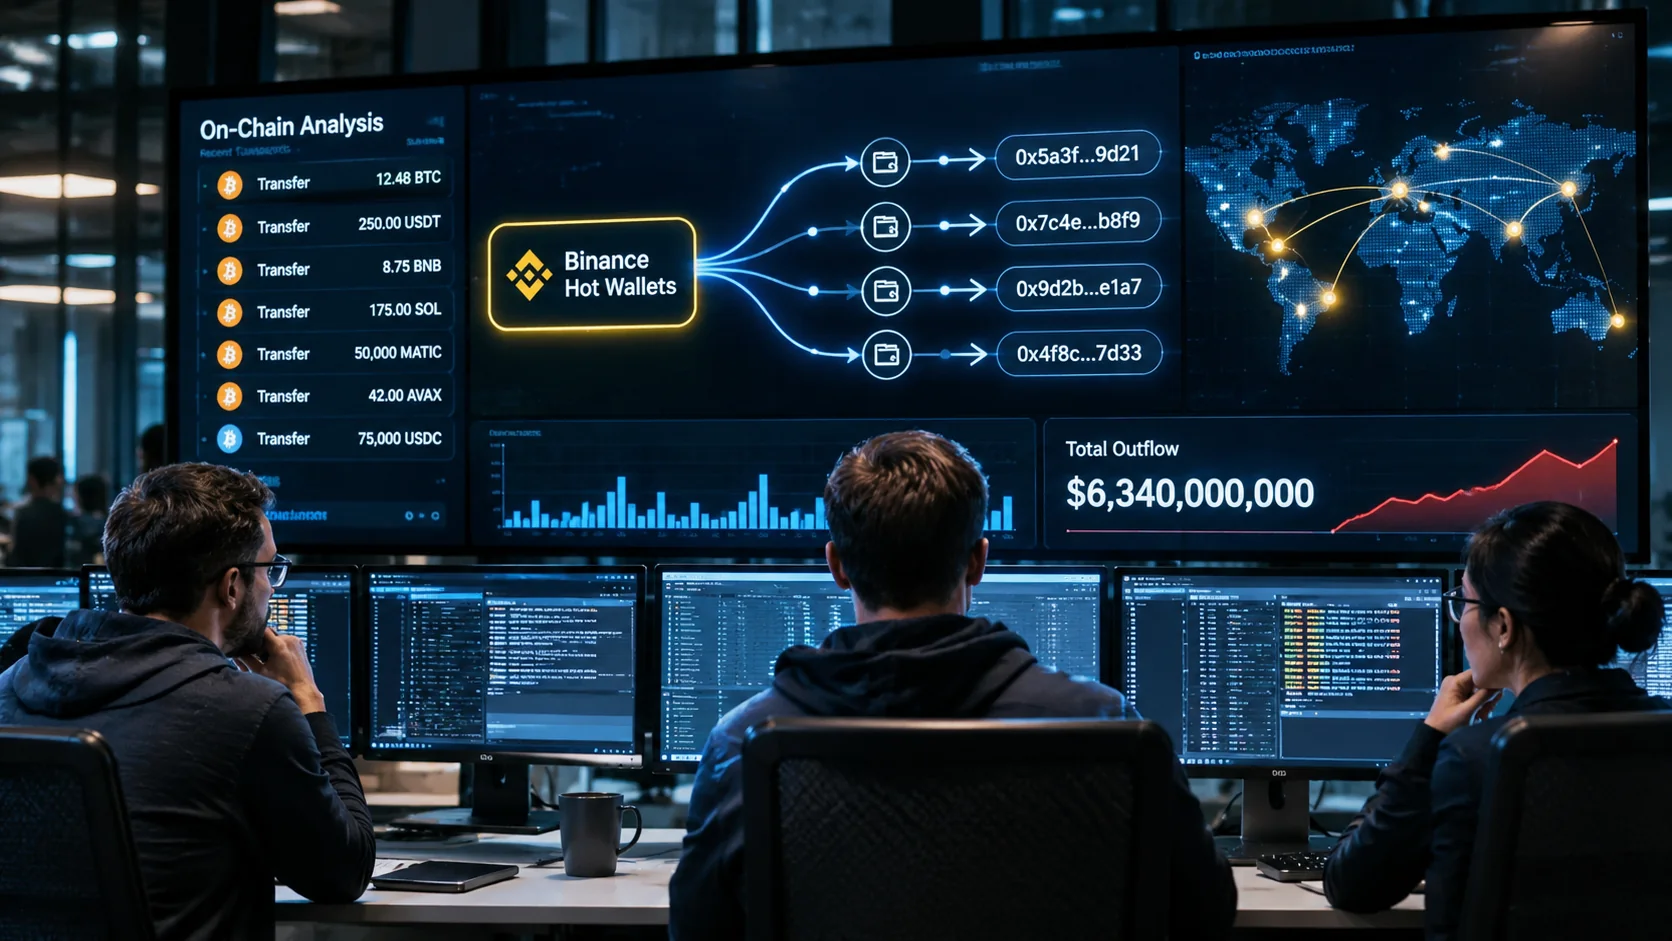
על פי פירוט החברה, בין הנכסים שהועברו במסגרת האירוע נכללו:
- 233.46 מיליון XRP — מחמישה ארנקים חמים.
- 970,500 SOL — מרשת Solana.
- 44.2 מיליון OP — מרשת Optimism.
- 18,270 BTC — מארנק חם של Binance.
התוקפים ניצלו גם את מנגנון EIP-7702 של Ethereum, המאפשר לחשבון להאציל יכולות מסוימות לקוד של חוזה חכם. לפי תחקיר החברה, התוקפים יצרו הרשאות שאפשרו לקוד שבשליטתם לפעול גם מחוץ למסלול המשיכה הרגיל. מכאן נבעה אחת הבעיות המרכזיות בבלימת התקיפה: עצירת ממשק המשיכות לא ביטלה אוטומטית הרשאות שכבר נרשמו בשרשרת.
במקרה של ארנק המבוסס על טכנולוגיית MPC — חישוב רב־צדדי לפיצול פעולות חתימה — נדרש הליך מיוחד לביטול ההרשאות. הצורך בתיאום ובביצוע פעולות נוספות האריך את הטיפול, אף שהצוותים כבר ידעו שמתבצעת פעילות בלתי מורשית.
6. 30 באוקטובר: בלימת המתקפה והצעדים שננקטו
ההעברה הבלתי מורשית האחרונה, בהיקף של 2,961.9 ETH, אושרה בבלוקצ'יין ב־29 באוקטובר בשעה 23:56 לפי UTC. ב־30 באוקטובר, בשעה 00:10 UTC, ביצעה Binance פעולה לביטול האצלת ההרשאות הזדונית באמצעות EIP-7702. החברה דיווחה כי לאחר מכן לא זוהו העברות בלתי מורשות נוספות.
לאחר בלימת האירוע החלה Binance לשקם את המערכות שנפגעו. היא הקימה מחדש חלקים מתשתית הארנקים, בנתה מחדש את כלי הבינה המלאכותית הפנימי, החליפה מכשירים שנחשפו וביטלה אסימוני גישה ופרטי הזדהות שהיו עלולים לשמש את התוקפים.
החברה מסרה כי הרחיבה את בדיקות האבטחה למכשירי העובדים, חיזקה את הבקרה על שירותי הארנקים והוסיפה מנגנונים לזיהוי התנהגות חריגה באמצעות בינה מלאכותית. נוסף על כך היא הודיעה שתיעזר במומחי אבטחה חיצוניים לבחינה עצמאית של ממצאי התחקיר ושל צעדי התיקון.
לדברי Binance, החברה תישא בהשלכות הכספיות על לקוחותיה. הנתונים על היקף הנכסים שנפגעו ועל הסכומים שהוקפאו הם נתוני הדוח הראשוני, ועשויים להשתנות עם התקדמות החקירה ושערוך הנכסים.
מה אפשר ללמוד מהאירוע?
סיפור התקיפה ממחיש מדוע גם ארגון בעל מערכות הגנה מתקדמות חייב להתייחס לסביבות הפיתוח של עובדיו כאל יעד רגיש. קוד שמגיע ממאגר חיצוני, מתקין תוכנה שמקורו לא אומת או ראיון עבודה שנראה שגרתי יכולים לשמש נקודת פתיחה לתהליך תקיפה ממושך.
הוא גם מדגיש את ההבדל בין הגנה על פעולת משיכה רגילה לבין אבטחת הרשאות ברמת מערכת החתימה והבלוקצ'יין. כאשר הרשאה זדונית כבר קיימת מחוץ למערכות התפעוליות הרגילות, עצירת השירות אינה בהכרח מספיקה כדי לעצור אותה.
החקירה טרם הסתיימה, אך התמונה שעולה מהמידע שפורסם עד כה ברורה: ההונאה האנושית, החדירה למחשבי מפתחים וניצול הרשאות פנימיות השתלבו לאירוע אבטחה אחד בעל השלכות עצומות.
* הערת המערכת: הכתבה נערכה על בסיס הדוח הרשמי של Binance מ־3 בנובמבר 2026 ופרסומים ב־Reuters, ב־CoinDesk וב־BleepingComputer. האיורים והתמונות בכתבה נוצרו באמצעות בינה מלאכותית בהשראת תוכן הדיווח. הם נועדו להמחשה בלבד, אינם תיעוד מצולם של האירועים ואינם מציגים בהכרח אנשים, מקומות או ממשקים אמיתיים הקשורים לתקיפה.