חולשת אבטחה במנגנון ה־SSL VPN של SonicWall עלולה לאפשר עקיפה של אימות SAML — ובנסיבות מסוימות גם של אימות רב־שלבי (MFA). החברה פרסמה עדכוני אבטחה למוצרי SonicOS מדורות Gen 7 ו־Gen 8, וסוכנות הסייבר האמריקאית CISA כללה את החולשה בקטלוג הפגיעויות שנוצלו בפועל.
החולשה, המזוהה כ־CVE-2026-19868, נחשפה במסגרת הודעת האבטחה SNWLID-2026-0014 שפורסמה ב־6 בנובמבר 2026. על אף שמדובר בפגיעה במנגנון ההזדהות, אין פירוש הדבר שכל משתמש באינטרנט יכול להיכנס לכל רשת מוגנת: הניצול מחייב תנאים מסוימים, ובהם פרטי התחברות תקפים של שיטת אימות חלופית.
מה התגלה במנגנון ה־SSL VPN של SonicWall?
ארגונים משתמשים בשירותי VPN כדי לאפשר לעובדים להתחבר מרחוק למשאבי החברה. בחלק מהפריסות, תהליך הכניסה מבוסס על SAML — תקן שמעביר את אימות הזהות לספק זהויות ארגוני — וכולל גם אימות רב־שלבי, למשל אישור נוסף בטלפון.
לפי SonicWall, חולשה באופן שבו שירות ה־SSL VPN אוכף את האימות עשויה לאפשר למי שמחזיק בפרטי כניסה תקפים עבור שיטת הזדהות חלופית לעבור את מנגנוני SAML. כאשר שכבת ה־MFA נאכפת באמצעות אותו תהליך SAML, גם היא עלולה להיעקף. הסיכון מתייחס לתצורות שבהן SAML מופעל לכניסות SSL VPN.
כיצד אפשר לעקוף את מנגנוני האימות SAML ו־MFA?
במצב תקין, משתמש המבקש להיכנס לרשת דרך ה־VPN עובר תהליך הזדהות שהוגדר בידי הארגון. אם מופעל SAML, הוא אמור להיות מופנה למסלול ההזדהות הארגוני, לרבות בדיקת MFA כאשר היא נדרשת.
החולשה יוצרת אפשרות למסלול כניסה שאינו אוכף את הבדיקות האלה כראוי, כל עוד מתקיימים התנאים שתיאר היצרן. מבחינת צוות ההגנה, הבעיה אינה רק האפשרות לחיבור בלתי רצוי, אלא גם העובדה שעשויה להיווצר גישת VPN בלי אירוע SAML תואם אצל ספק הזהויות. לכן אין להסתפק בבדיקת התראות MFA בלבד.
דיווחים על ניצול החולשה: מה ידוע ומה עדיין לא?
צוות האבטחה של SonicWall מסר כי בדק דיווח המצביע על ניצול אפשרי של החולשה. ב־6 בנובמבר הוסיפה CISA את CVE-2026-19868 לקטלוג Known Exploited Vulnerabilities (KEV), שנועד למקד את הטיפול בחולשות שלגביהן קיימות ראיות לניצול בעולם האמיתי.
עם זאת, עד כה לא פורסמו פרטים מאומתים על זהות התוקפים, מספר הארגונים שנפגעו או היקף הנזק. אין גם בסיס לקבוע שכל התקנה פגיעה כבר נפרצה. לפי הנחיות CISA, הגופים הפדרליים בארצות הברית שעליהם חלה ההוראה הרלוונטית נדרשים לטפל בחולשה עד 20 בנובמבר 2026; עבור ארגונים אחרים מדובר באיתות ברור לדחיפות הטיפול, לא במועד מחייב מבחינה משפטית.
אילו גרסאות SonicOS פגיעות — ולאילו גרסאות צריך לעדכן?
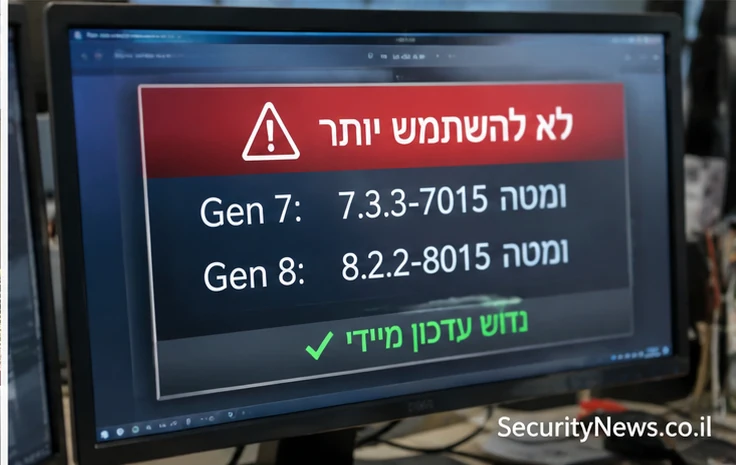
הודעת SonicWall מתייחסת למוצרי חומת האש מדורות Gen 7 ו־Gen 8, פיזיים או וירטואליים, כאשר שירות ה־SSL VPN משתמש בהזדהות SAML. לפי הפרסום, הטווחים הרלוונטיים הם:
- Gen 7 — גרסאות 7.3.3-7015 ומטה פגיעות; יש לעדכן ל־7.3.4-7013 ומעלה. הקבוצה כוללת מוצרי TZ, NSa, NSsp ו־NSv הרלוונטיים לדור זה.
- Gen 8 — גרסאות 8.2.2-8015 ומטה פגיעות; יש לעדכן ל־8.2.3-8015 ומעלה. הקבוצה כוללת מוצרי TZ, NSa ו־NSv הרלוונטיים לדור זה.
המספרים מייצגים ענפי תוכנה נפרדים, ולכן יש להשוות את הגרסה לדור המכשיר ולא להסתפק בהשוואה מספרית בין Gen 7 ל־Gen 8. מומלץ לבדוק את הדגם והגרסה המותקנים בפועל מול הודעת היצרן לפני כל פעולה.
מה צריכים מנהלי רשתות לעשות עכשיו?
SonicWall אינה מציינת פתרון עוקף רשמי לחולשה זו, ולכן הצעד המרכזי הוא התקנת גרסת SonicOS המתוקנת ללא דיחוי. עדכון קושחה מחייב תכנון מתאים, גיבוי תצורה ובדיקת השירות לאחר ההתקנה, כדי למנוע השבתה לא מתוכננת של הגישה מרחוק.
- למפות את המערכות: לאתר את חומות האש מדורות Gen 7 ו־Gen 8, לזהות את גרסת SonicOS ולבדוק אם שירות SSL VPN מופעל עם SAML.
- לעדכן לגרסה המתוקנת: להתקין את העדכון המתאים לדגם ולדור המכשיר, בהתאם להנחיות SonicWall.
- לבדוק התחברויות חריגות: להשוות את יומני ה־SSL VPN לאירועי ההתחברות אצל ספק הזהויות ולחפש חיבורים לא צפויים, חשבונות חריגים או כניסות ללא אירוע SAML תואם.
- לבחון מסלולי כניסה חלופיים: לבדוק אילו חשבונות ושיטות הזדהות נוספות מורשים לפעול בארגון, ולצמצם הרשאות שאינן נדרשות.
- לטפל בחשד לפגיעה: במקרה של גישה שאינה מוסברת, לפעול לפי נוהל תגובה לאירוע, לבדוק את החשבונות המעורבים, להחליף פרטי גישה לפי הצורך ולחקור פעילות לאחר הכניסה.
באותה הודעת אבטחה טיפלה SonicWall גם בשש חולשות נוספות ב־SonicOS, ובהן בעיות בממשק הניהול. לכן גם ארגונים שאינם משתמשים ב־SAML בשירות ה־VPN צריכים לעיין בהודעה המלאה ולבחון את הצורך בעדכון.
למה המקרה הזה חשוב גם לארגונים בישראל?
התחברות מרחוק הפכה לחלק קבוע מהעבודה בארגונים רבים. כאשר שכבת אימות שנועדה להגן על הגישה הארגונית אינה נאכפת בכל מסלולי הכניסה, גם פרטי משתמש שנחשפו בעבר עלולים להפוך למסוכנים יותר. המסקנה אינה שאימות רב־שלבי מיותר, אלא שיש לוודא שכל דרך גישה למערכת אוכפת את מדיניות האבטחה שנקבעה.
מומלץ להתייחס לפרסום כאל קריאה לבדיקה ממוקדת: איזו גרסת SonicOS מותקנת, כיצד מוגדר אימות ה־VPN, האם קיימים מסלולי הזדהות חלופיים, והאם יומני ההתחברות מאפשרים לזהות חריגות.
מקורות
- SonicWall PSIRT — הודעת האבטחה SNWLID-2026-0014
- SonicWall — הודעה על עדכוני SonicOS לדורות Gen 7 ו־Gen 8
- CISA — קטלוג החולשות שנוצלו בפועל (KEV)
- NVD — רישום החולשה CVE-2026-19868
הערת מערכת: התמונות בכתבה הן המחשות שנוצרו באמצעות בינה מלאכותית ואינן תיעוד של האירועים או צילום מאומת של המקום שבו התרחשה תקיפה.